最近、ニュースを開くたびに「不正アクセス」「個人情報漏洩」という文字を目にしませんか。日本企業へのサイバー攻撃は、ここ数年ずっと途切れることなく続いています。「また別の会社か」と、どこか慣れっこになってしまっている方もいるかもしれません。
「一度きりの事件」ではなくなっている
昔のサイバー攻撃は、一過性の事件のようなものでした。ドーンと上がって、騒がれて、やがて静かになる。ところが今は、むしろ梅雨に近いと思います。降ったりやんだりしながら、いつまでも続く。しかも、空がどんよりしていること自体が日常になってしまう。
攻撃する側は、ビジネスとして成り立っているから続けています。盗んだ情報は売買され、別の詐欺や不正ログインに使われます。つまり、あちこちで同時多発的に、休みなく動いている仕組みなのです。ひとつの穴をふさいでも、犯人が諦めてくれるわけではありません。隣の家の鍵を試しに行くだけです。
漏れた情報は「時限爆弾」になる
もうひとつ厄介なのは、漏洩した情報が、その場では何も起きないことがある点です。
たとえば、名前、住所、電話番号、メールアドレス。ニュースを見て「パスワードは漏れていないから大丈夫」「クレカの情報は漏れていないから大丈夫」と胸をなでおろす方も多いでしょう。ところが、これらの情報は、数か月後、場合によっては数年後に、もっともらしい詐欺メールや、本人を装った電話という形で戻ってきます。
イメージとしては、合鍵のコピーを知らない誰かが持っている状態に近いかもしれません。使われるまでは何も起きない。でも、持っている人がいつ使うかは分かりません。だからこそ、何も起きていないから安心とは言い切れないのです。
利用者にできる「長期戦の備え」
では、私たちはどうすればいいのでしょうか。大げさな対策は必要ありません。ポイントは、歯みがきのように、毎日、無理なく続けられる習慣にしてしまうことです。
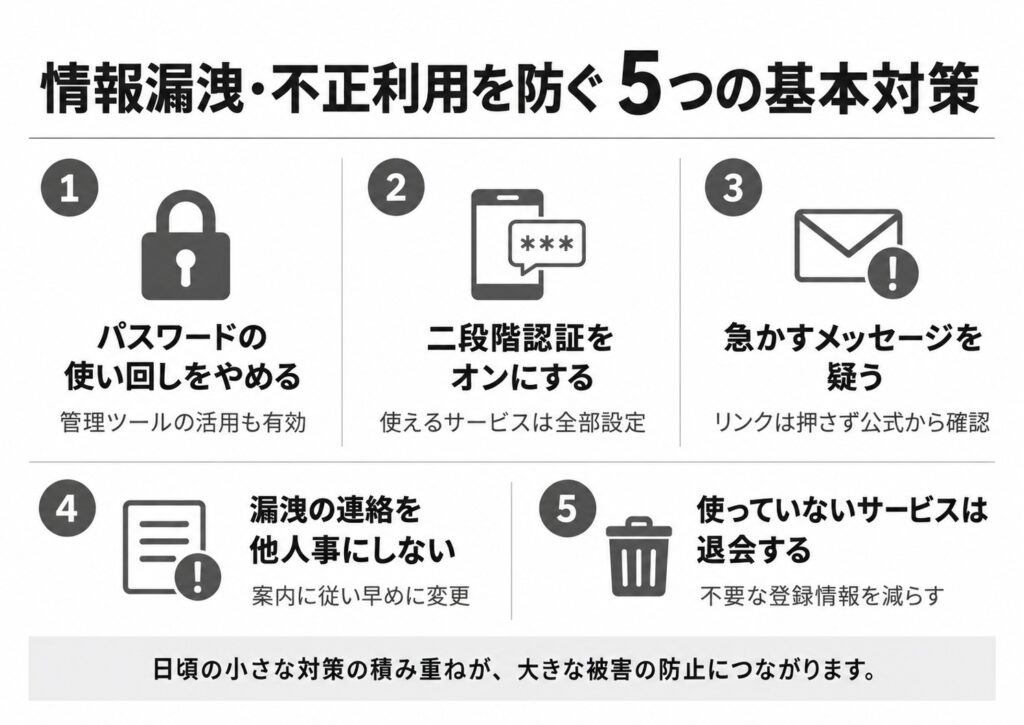
1. パスワードの使い回しをやめる
これが最大の防御です。同じパスワードをあちこちで使うのは、家の鍵も職場の鍵も車の鍵も、全部同じにしているようなものです。パスワード管理ツールを使えば、覚える負担も減ります。
2. 二段階認証を使えるところは全部オンにする
玄関の鍵に、もうひとつ補助錠をつけるイメージです。面倒に感じても、効果は絶大です。
3. 「急かすメッセージ」を疑うクセをつける
「至急」「アカウント停止」「本日中に対応」。こうした言葉で焦らせてくるのは、詐欺の常套手段です。連絡が来たら、メールのリンクは押さず、公式アプリやブックマークから確認する。これだけで、被害の多くは防げます。
4. 漏洩の連絡が来たら、「他人事」にしない
企業から「お客様情報が漏洩した可能性があります」と連絡が来たら、案内に従ってパスワードの変更などを済ませましょう。そして、その後もしばらくは、不審な連絡に敏感でいてください。
5. 使っていないサービスは退会する
昔登録して放置したままのサイトは、「持ち主の知らない倉庫に預けた荷物」のようなものです。預けている情報が少ないほど、漏れるリスクも小さくなります。
企業側にも求められる、私たちからの「目」
もちろん、守る責任は第一に企業にあります。ただ、利用者として、どんな会社に情報を預けるかを選ぶ目を持つことも、これからは大切になってくるのではないでしょうか。
セキュリティへの取り組みを公表しているか、問題が起きたときに誠実で迅速な情報開示をしているか。そうした姿勢は、日ごろから見ておく価値があります。私たち利用者が関心を持ち続けることが、企業側の本気度を引き出す力にもなるはずです。
怖がりすぎず、油断もしないこと
ここまで読んで、なんだか不安になってきたと感じた方もいるかもしれません。でも、必要なのは恐怖ではなく、ほどよい警戒心だと思います。
これは防災に似ています。地震を毎日怖がって暮らす人はいませんが、非常用の水と懐中電灯を用意しておく人は多いですよね。サイバー攻撃への備えも、同じ感覚で十分です。
この状況は、きっと簡単には終わりません。だからこそ、一度きりの大掃除ではなく、毎日の小さな習慣で、長く付き合っていく。パスワードをひとつ見直すところから始めていき、他にも何かできることがあればやってみる、そういうことの気づきや経験で解決し続けることなのだと思います。
企業・自治体のAIO対策に関するご相談は、アイ・セプトまでお気軽にお問い合わせください。現状分析なども行うことができます。